
Prevención del blanqueo de capitales: lo que revelan los casos actuales
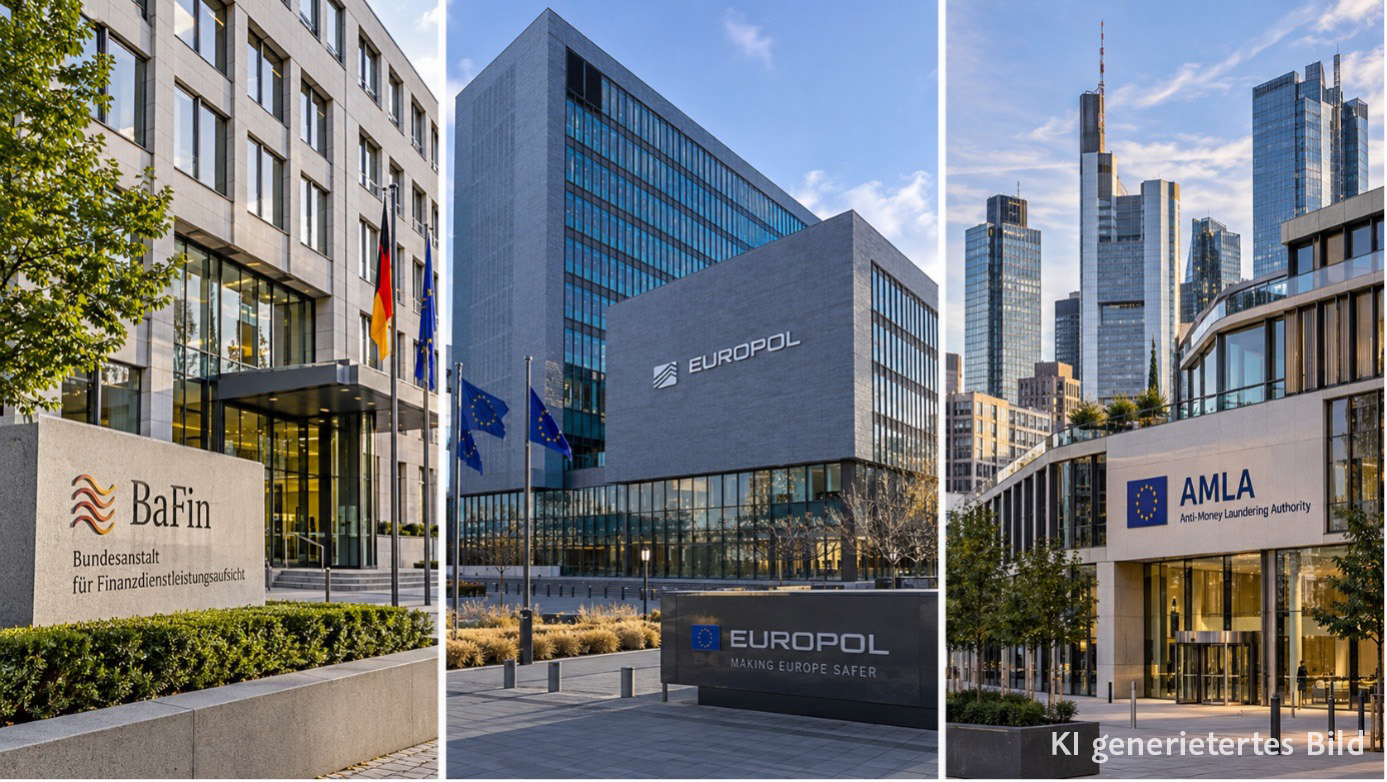
Cuatro casos y las mismas vulnerabilidades: lo que revelan los casos recientes de blanqueo de capitales sobre el KYC y la preparación para la AMLR
Una multa a un Volksbank, condiciones impuestas a un Landesbank, una red de criptomonedas desmantelada y sanciones a pequeños operadores del mercado: a primera vista, los titulares sobre blanqueo de capitales de los últimos meses parecen muy dispares. Sin embargo, al analizarlos más detenidamente, se observan una y otra vez las mismas lagunas y un caso de uso similar.
En Alemania se blanquean cada año unos 100 000 millones de euros. Así lo estimó la Asociación Alemana de Jueces en diciembre de 2025 en un comunicado de prensa, al tiempo que lamentaba que las autoridades policiales carecieran de personal y tecnología. La cifra lo deja claro: el Estado por sí solo no resolverá el problema. Los bancos, los proveedores de servicios financieros, las aseguradoras y todos los demás sujetos obligados por la Ley contra el blanqueo de capitales constituyen la primera línea de defensa.
Cuatro casos de los últimos meses ponen de manifiesto la eficacia de esta línea de defensa. Los hemos analizado con detenimiento y nos preguntamos: ¿qué ha fallado, qué se puede aprender de ello y qué se puede mejorar?
Caso 1: Helaba —cuando los datos de los clientes quedan desactualizados—
En julio de 2026, el Handelsblatt sobre las medidas regulatorias adoptadas por la BaFin contra el Landesbank Hessen-Thüringen (Helaba).
El organismo supervisor criticó la forma en que el banco identifica a sus clientes y mantiene actualizados sus datos. También detectó graves deficiencias en los análisis de riesgos y la supervisión de las transacciones.
El Hessische Landesbank debe ahora subsanar estas deficiencias e informar periódicamente a la BaFin sobre sus avances.
La lección que se desprende de ello es que no basta con una identificación correcta en el proceso de incorporación. Las empresas cambian de estructura, los beneficiarios efectivos cambian, al igual que las direcciones y los modelos de negocio. Un expediente de cliente que estaba en regla hace cinco años puede ofrecer hoy una imagen totalmente errónea.
Por eso, un proceso KYC eficaz requiere algo más: datos maestros fiables y verificaciones (seguimiento) que se realicen de forma periódica y también cuando surja un motivo concreto.
Con el nuevo Reglamento de la UE sobre blanqueo de capitales (AMLR), que entrará en vigor directamente en todos los Estados miembros a partir del 10 de julio de 2027, todo esto será aún más vinculante. Establece, por primera vez, plazos máximos concretos para la actualización de los datos de los clientes. En el caso de los clientes de alto riesgo, al menos una vez al año; para todos los demás, como máximo cada cinco años (actualmente se están elaborando normas de diligencia debida simplificada https://www.amla.europa.eu/amla-invites-stakeholders-sectoral-roundtables-simplified-customer-due-diligence_en). Si se producen cambios en circunstancias relevantes, como, por ejemplo, la venta de participaciones o un cambio en la dirección de los clientes empresariales, la actualización deberá realizarse independientemente de dichos plazos.
Caso 2: Volksbank Düsseldorf Neuss —cuando falta la supervisión continua
En septiembre de 2026, la BaFin impuso multas por un importe total de 210 000 euros al Volksbank Düsseldorf Neuss. Los cargos: las relaciones comerciales no se supervisaron con la suficiente continuidad, faltaba información adicional sobre determinados clientes y no se aplicaron las obligaciones de diligencia debida reforzadas (en el futuro, según la AMLR: EDD). Las notificaciones de sospechas se recibieron en parte con retraso o ni siquiera se recibieron.
La lección que se extrae de ello: el cumplimiento normativo no es una comprobación puntual durante la incorporación de clientes, sino una tarea permanente. La intensidad con la que se debe examinar y, sobre todo, supervisar a un cliente depende del riesgo que presente. La legislación contra el blanqueo de capitales distingue tres niveles:
- Obligaciones de diligencia debida simplificadas (SDD): en caso de riesgo demostrablemente bajo.
- Obligaciones generales de diligencia debida (CDD): el caso habitual, con identificación y seguimiento acorde con el riesgo.
- Obligaciones de diligencia debida reforzadas (EDD): en caso de riesgo elevado, por ejemplo, con información adicional, comprobaciones adicionales y autorizaciones.
Es fundamental que esta clasificación no sea inamovible. Los nuevos datos, por ejemplo, una coincidencia en el filtrado de sanciones o de personas políticamente expuestas (PEP), deben dar lugar a una nueva evaluación. Y, en caso de duda, a medidas más estrictas o a una obligación de diligencia debida reforzada.
El AMLR establece esta clasificación de forma uniforme en toda la UE a partir de ahora. El propio Reglamento regula cuándo se permiten medidas simplificadas y cuándo son obligatorias las medidas reforzadas. Esto se complementa con las directrices y normas técnicas de la nueva Autoridad de la UE contra el Blanqueo de Capitales (AMLA). Para las empresas, esto supone un menor margen de maniobra en la interpretación y mayores exigencias en cuanto a una clasificación de riesgos documentada de forma comprensible.
Caso 3: Europol: cuando las identidades se convierten en mercancía
En junio de 2026, Europol informó, entre otras cosas, del desmantelamiento del servicio de blanqueo de capitales mediante criptomonedas AudiA6. Se estima que entre 2022 y 2025 se blanquearon más de 336 millones de euros a través de este servicio. Los autores utilizaron miles de cuentas en plataformas de intercambio de criptomonedas, abiertas con identidades robadas o compradas. Los investigadores encontraron más de 6.000 registros KYC que pertenecían a las denominadas cuentas de «money mules».
La lección que se extrae de ello: el problema no radica aquí en una comprobación aislada, sino en las conexiones. Una sola cuenta suele pasar desapercibida. Solo resulta sospechosa cuando queda claro que detrás de docenas de cuentas se esconde la misma persona, la misma dirección o el mismo número de teléfono.
En el caso de grandes carteras de clientes, esto es prácticamente imposible de lograr con una simple comparación de nombres. Las grafías varían, las direcciones difieren ligeramente entre sí y las identidades se crean deliberadamente varias veces. En este caso resulta útil la comparación tolerante a errores, que agrupa registros similares incluso cuando no coinciden exactamente (TL Match).
También en este ámbito, la AMLR endurece las medidas. Los proveedores de servicios de criptoactivos se incluyen expresamente como entidades obligadas, y los requisitos para la verificación de la identidad se armonizan y se endurecen en toda la UE. En el futuro, la verificación de clientes incluirá expresamente la comprobación de sanciones financieras específicas.
Hay que dejarlo claro: para el análisis de transacciones en blockchain se necesitan herramientas altamente especializadas que vayan más allá del KYC clásico.
Caso 4: Social Lease y una entidad de valores: cuando faltan los fundamentos
El 27 de octubre de 2026, la BaFin publicó una resolución de imposición de una multa de 25 000 euros contra Social Lease GmbH. La entidad de servicios financieros no había implementado medidas de seguridad internas adecuadas en relación con sus actividades y sus clientes. La infracción ya se había constatado en marzo de 2025, y la resolución es firme desde el 1 de octubre de 2026.
A finales de agosto de 2026, le tocó el turno a una entidad de valores (cuyo nombre no se ha hecho público), más concretamente a su dirección. La BaFin amonestó a dos directivos por deficiencias graves y persistentes en la organización empresarial. Las áreas más afectadas fueron, sobre todo, la gestión de riesgos y la prevención del blanqueo de capitales y la financiación del terrorismo.
La lección que se desprende de ello es que, según el artículo 6, apartado 1, de la Ley contra el blanqueo de capitales, las entidades obligadas deben establecer principios, procedimientos y controles internos para gestionar y mitigar los riesgos de blanqueo de capitales. Si estos faltan o son insuficientes, se pueden imponer multas, independientemente del tamaño y del modelo de negocio.
La AMLR incorpora estas obligaciones al Derecho uniforme de la UE: principios, procedimientos y controles internos, así como la responsabilidad clara de un miembro del equipo directivo en materia de cumplimiento de la normativa sobre blanqueo de capitales. Además, a partir de 2028, la AMLA supervisará directamente a algunas entidades financieras seleccionadas, concretamente aquellas que operen a nivel transfronterizo y presenten un perfil de riesgo elevado. La BaFin seguirá siendo competente para todas las demás.
El segundo caso pone de manifiesto, además, que la prevención del blanqueo de capitales es una cuestión de máxima prioridad. La advertencia no se dirigió contra la entidad, sino personalmente contra los directivos. Si continúan con la conducta objeto de la denuncia, la BaFin podrá exigir su destitución y prohibirles el ejercicio de sus funciones.
Y ambos casos dejan claro que la supervisión hace tiempo que no se limita únicamente a los grandes bancos. También los proveedores de servicios financieros más pequeños deben poder demostrar que sus obligaciones de diligencia debida están claramente reguladas y que se aplican efectivamente en el día a día.
Lo que tienen en común estos casos
Por muy diferentes que sean los cuatro casos, en esencia siempre se trata de los mismos temas: ¿Sabemos realmente quién es nuestro cliente? ¿Evaluamos correctamente su riesgo, incluso si algo cambia? ¿Detectamos las anomalías a tiempo y reaccionamos ante ellas? ¿Y podemos demostrar posteriormente lo que hemos comprobado y decidido?
De ello se derivan cinco pilares que se entrelazan en un proceso de cumplimiento normativo eficaz:
- Identificar: registrar y verificar de forma fiable a los clientes, las empresas y los beneficiarios económicos. Incorporación
- Evaluar: elaborar un perfil de riesgo para cada cliente a partir de factores evaluados de forma automatizada y manual. Modelo de riesgo
- Supervisar: realizar comprobaciones de sanciones y de personas políticamente expuestas (PEP), así como comprobaciones de seguimiento, de forma periódica y cuando sea necesario. Supervisión
- Reaccionar: tratar las anomalías de forma estructurada, poner en marcha comprobaciones adicionales y, si es necesario, escalar el caso. Decisiones/Excepciones
- Documentar: registrar de forma clara y comprensible los resultados, las decisiones y los pasos seguidos. Document
Cómo ayuda en este proceso la suite de cumplimiento normativo TOLERANT
La TOLERANT Compliance Suite se estructura precisamente en torno a estos componentes. Combina el filtrado frente a listas de sanciones y de personas políticamente expuestas (PEP) con verificaciones KYC y KYB, una clasificación de riesgos configurable y una gestión documentada de los casos.
En la práctica, esto significa que los resultados automáticos de la verificación y los factores de riesgo evaluados manualmente se tienen en cuenta conjuntamente a la hora de clasificar a un cliente. Usted mismo determina qué criterios dan lugar a obligaciones de diligencia debida simplificadas, generales o reforzadas. Los casos sospechosos pasan a un flujo de trabajo en el que se tramitan, se documentan y, si es necesario, se remiten a un nivel superior.
Para ello, ofrecemos lo que TOLERANT lleva representando desde hace muchos años: calidad de los datos. Con TL Match, podrá detectar duplicados y registros similares, incluso con variaciones ortográficas. De este modo, los datos de los clientes pueden verificarse, unificarse y depurarse. Esa es la base sobre la que cualquier proceso de selección funciona de forma fiable.
El objetivo es reducir el trabajo manual rutinario y contar con procesos y controles uniformes que superen incluso la próxima inspección de las autoridades de supervisión.
La TL Compliance Suite es adecuada tanto para pymes como para grandes empresas, puede utilizarse como SaaS o con licencia de compra en las propias instalaciones, e incluso se pueden implementar e integrar módulos individuales en entornos y procesos ya existentes. El software es multicliente y altamente configurable: el cumplimiento normativo tan sencillo como lo necesita cada organización.
Conclusión: la prevención del blanqueo de capitales comienza mucho antes de que surja un caso sospechoso
Ninguno de los cuatro casos puede resolverse con una única herramienta de auditoría. Lo que funciona es la combinación de varios factores: datos de clientes fiables, decisiones basadas en el riesgo, supervisión continua y responsabilidades claras.
El software no sustituye ni el criterio profesional de los responsables de cumplimiento normativo ni las obligaciones legales de notificación. Sin embargo, garantiza que los controles se lleven a cabo de forma sistemática y que las anomalías no pasen desapercibidas en el día a día.
¿Cómo está organizada su prevención del blanqueo de capitales? Hable con nosotros. Le mostraremos cómo la TOLERANT Compliance Suite integra el filtrado, la clasificación de riesgos y la gestión de casos en un único proceso.